
Wawel Auth
Minecraft 1.7.10的认证模组。
 查看大图
Wawel Auth
适用于 Minecraft 1.7.10 的身份验证模组。可使用 Microsoft 或任何兼容 Yggdrasil 的服务提供商,也可在游戏服务器旁运行你自己的验证服务器。支持现代与高清皮肤、动态披风以及可选的 3D 皮肤层。
Wawel Auth 可实现的亮点功能包括:
- 在客户端登录任何兼容 Yggdrasil 的服务提供商(Microsoft、ely.by、drasl 等)
- 将账户绑定到服务器
- 直接在游戏服务器上托管账户与皮肤服务
- 允许任何兼容 Yggdrasil 的服务提供商加入你的服务器
- 支持现代与高清皮肤
- 为 Wawel Auth 账户提供动态披风
- 3D 皮肤层实现
- 用于服务端管理的管理 Web UI
Wawel Auth 无需安装在客户端,也无需安装在服务端即可享受大量功能。 你可以搭建一个允许 Microsoft 与 ely.by 用户的服务器,而客户端无需做任何特殊设置。 同时,即使服务器未运行 Wawel Auth,客户端也能从账户管理、现代皮肤和 3D 皮肤层中受益。
依赖项
- UniMixins


- FentLib

- ModularUI2 (仅客户端)
[!NOTE] 每个版本还包含一个
nodepjar。它不附带sqlite-jdbc或 Bouncy Castle,而是依赖 FalsePatternLib
客户端设置与使用
Wawel Auth 会在 config/wawelauth/local.json 下存储一个与 Minecraft 实例绑定的小型配置文件。
然而,大多数其他设置在所有 Minecraft 实例之间共享(可通过 useOsConfigDir 禁用)。
这些设置存放在以下位置的文件中:
- Windows:
%APPDATA%/wawelauth/ - macOS:
~/Library/Application Support/wawelauth/ - Linux:
$XDG_DATA_HOME/wawelauth/或~/.local/share/wawelauth/
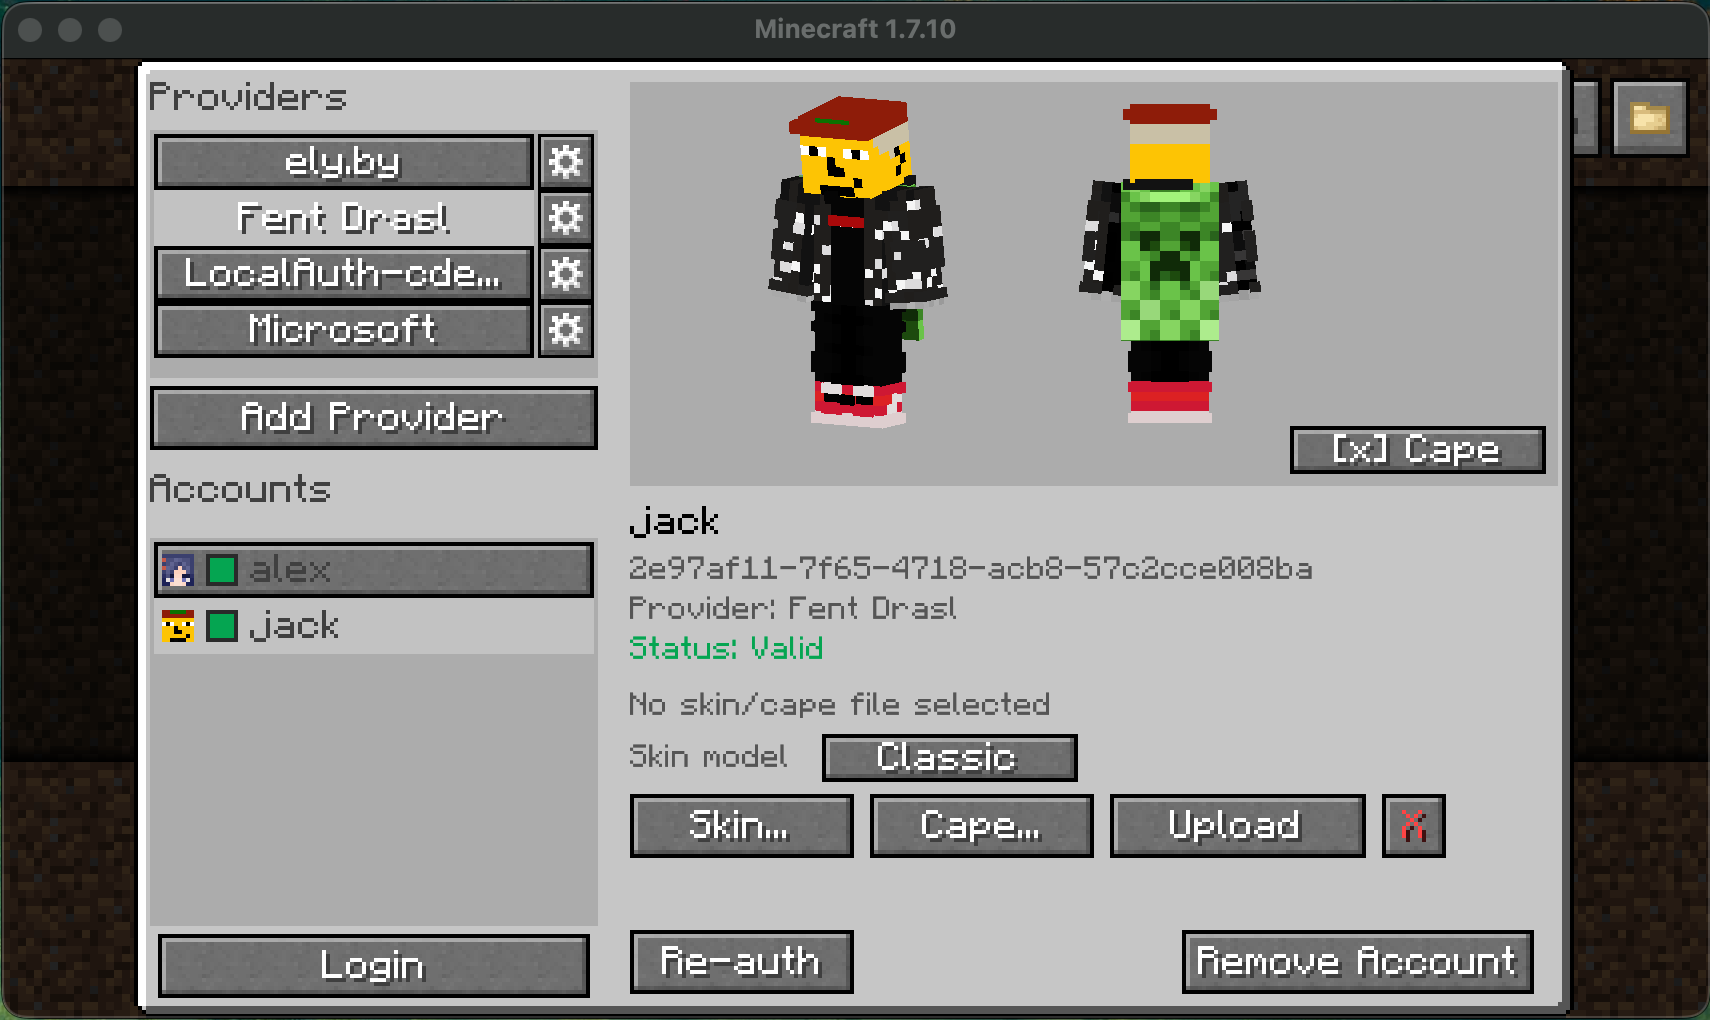
主菜单通过多人游戏界面中的 Auth 按钮打开。
在这里,你可以添加验证服务提供商和账户。
需要注意的几点:
- Microsoft、Ely.by 和 LittleSkin 提供商已内置。
- 任何 Yggdrasil / authlib-injector 提供商均可通过 URL 添加。
Manage Local Auth...按钮是在 Wawel Auth 服务器上使用本地账户的最快捷方式。- 也支持将同一本地服务器手动添加为普通提供商。
- 如果某个提供商不提供皮肤管理功能,可通过
client.json按提供商抑制皮肤管理按钮。这纯粹是外观上的。 以下选项可用于配置此项:disableSkinUploaddisableCapeUploaddisableTextureReset
disable* 列表是匹配提供商名称或 API 根地址的正则表达式。
- 动态披风仅受 Wawel Auth 服务器支持,且采用
minecraftcapes.net格式。
[!NOTE] 如果使用 Java 17+,你还可以拖放皮肤和披风。
服务端设置与使用
文件与位置
- 专用服务器始终使用
config/wawelauth/存储其配置和状态数据 - 该状态目录包含 SQLite 数据库、生成的密钥以及存储的纹理
[!WARNING]
- 你的服务器私钥是敏感信息,切勿泄露。
- 除非绝对必要,否则不要更改服务器密钥。Wawel Auth 客户端用户需要重新信任该密钥,而 authlib-injector 用户将拒绝连接到公钥已更改的服务器。
仅本地示例配置
server.json
{
  "wawelAuthEnabled": true,
  "serverName": "My WawelAuth Server",
  "publicBaseUrl": "auth.example.com:25565",
  "apiRoot": "auth",
  "admin": {
    "enabled": true,
    "token": "strong_password_best_if_randomly_generated"
  }
}
- 在
server.properties中设置online-mode=true - 将
publicBaseUrl设置为客户端使用的真实公共基础 URL - 将
apiRoot保留为相对路径,例如auth - 通过
server.admin.token或WAWELAUTH_ADMIN_TOKEN设置管理员令牌 - 重启服务器
注意事项:
- 如果
publicBaseUrl没有协议方案,Wawel Auth 会假定为http:// - 使用上面的示例,验证 API 将发布在
http://auth.example.com:25565/auth - 在专用服务器上,如果
online-mode=false、缺少publicBaseUrl,或将apiRoot配置为完整 URL,Wawel Auth 现在会在世界加载前硬性停止 - 仅用于 CI 冒烟测试时,
WAWELAUTH_CI=true或GITHUB_ACTIONS=true可绕过缺失publicBaseUrl的硬性停止
重要的服务器设置
registration.policy:OPEN、INVITE_ONLY、CLOSEDtextures:最大皮肤 / 披风尺寸、文件限制、动态披风限制http:同端口 HTTPS 启用标志、HTTP 读取超时、TLS 握手超时、最大请求体大小admin:Web UI 启用标志、登录令牌、会话 TTL
管理 Web UI
如果 server.admin.enabled=true,管理 UI 可在以下地址访问:
- 当
server.http.httpsEnabled=true(默认)时,为https://your-host:your-port/admin http://your-host:your-port/admin仅用于引导/状态;登录需要 HTTPS
它可管理用户、纹理、邀请、白名单、管理员权限、server.json 和 server.properties。
同端口 HTTPS 使用在 Wawel Auth 数据目录中生成的自签名证书;在接受浏览器警告时,请验证服务器日志中打印的 SHA-256 指纹。
后备提供商
后备提供商定义在 fallback-servers.json 中,并按顺序检查。
{
  "fallbackServers": [
    ...
  ]
}
[!WARNING]
name不得包含空白字符。
[!TIP]
name用于提供商作用域命令,例如/op player@provider。
Microsoft 后备示例
{
  "name": "mojang",
  "sessionServerUrl": "https://sessionserver.mojang.com",
  "accountUrl": "https://authserver.mojang.com",
  "servicesUrl": "https://api.minecraftservices.com",
  "skinDomains": [
    ".minecraft.net",
    ".mojang.com"
  ],
  "cacheTtlSeconds": 300
}
Ely.by 后备示例
{
  "name": "ely.by",
  "sessionServerUrl": "https://authserver.ely.by/api/authlib-injector/sessionserver",
  "accountUrl": "https://authserver.ely.by/api",
  "servicesUrl": "https://authserver.ely.by/api/authlib-injector/minecraftservices",
  "skinDomains": [
    "ely.by",
    ".ely.by"
  ],
  "cacheTtlSeconds": 300
}
LittleSkin 后备示例
{
  "enabled": true,
  "name": "littleskin",
  "apiRoot": "https://littleskin.cn/api/yggdrasil",
  "sessionServerUrl": "https://littleskin.cn/api/yggdrasil/sessionserver",
  "accountUrl": "https://littleskin.cn/api/yggdrasil/authserver",
  "servicesUrl": "https://littleskin.cn/api/yggdrasil",
  "signaturePublicKeyBase64": "",
  "skinDomains": [
    "littleskin.cn"
  ],
  "cacheTtlSeconds": 300
}
命令
/wawelauth
/wawelauth register <username> <password>/wawelauth invite create [uses|unlimited]/wawelauth invite list/wawelauth invite delete <code>/wawelauth invite purge/wawelauth test
带提供商限定的白名单与 op 命令
/whitelist add <username>@<provider>/whitelist remove <username>@<provider>/op <username>@<provider>/deop <username>@<provider>
<provider> 可以是 fallbackServers[].name,也可以是以下本地别名之一:local、localauth、wawelauth、self。
常规白名单和 op 命令已被禁用。
[!WARNING] 普通 authlib-injector 客户端(或原版客户端)可以针对 Wawel Auth 服务器进行身份验证,但混合提供商皮肤处理仅在客户端和服务器都运行 Wawel Auth 时才有效。
互操作性说明
构建
./gradlew build
致谢
- 皮肤层实现受 3D Skin Layers Mod 的 最后一个 MIT 提交 启发
- Catalogue-Vintage 提供文件夹图标和系统打开灵感
- GT:NH buildscript
- 背景图片
许可证
LGPLv3
请我喝点肌酸
- ko-fi.com
- Monero:
893tQ56jWt7czBsqAGPq8J5BDnYVCg2tvKpvwTcMY1LS79iDabopdxoUzNLEZtRTH4ewAcKLJ4DM4V41fvrJGHgeKArxwmJ
正在加载版本记录…
正在加载评论…
评论在新手盒子客户端中发表,这里同步展示。