行动安全强化
隐私模组阻止客户端指纹识别与追踪漏洞利用——客户端欺骗、资源包保护、DPI规避及账户工具。
 查看大图
OpSec Enhanced
一个客户端 Fabric 模组,无需运行修改过的服务端,即可保护你免受客户端指纹识别、追踪漏洞利用以及其他隐私泄露的侵害。
注意: OpSec Enhanced 是 aurickk/OpSec 的独立维护分支(上游已不再积极维护)。它与原作者无关联。
防护内容
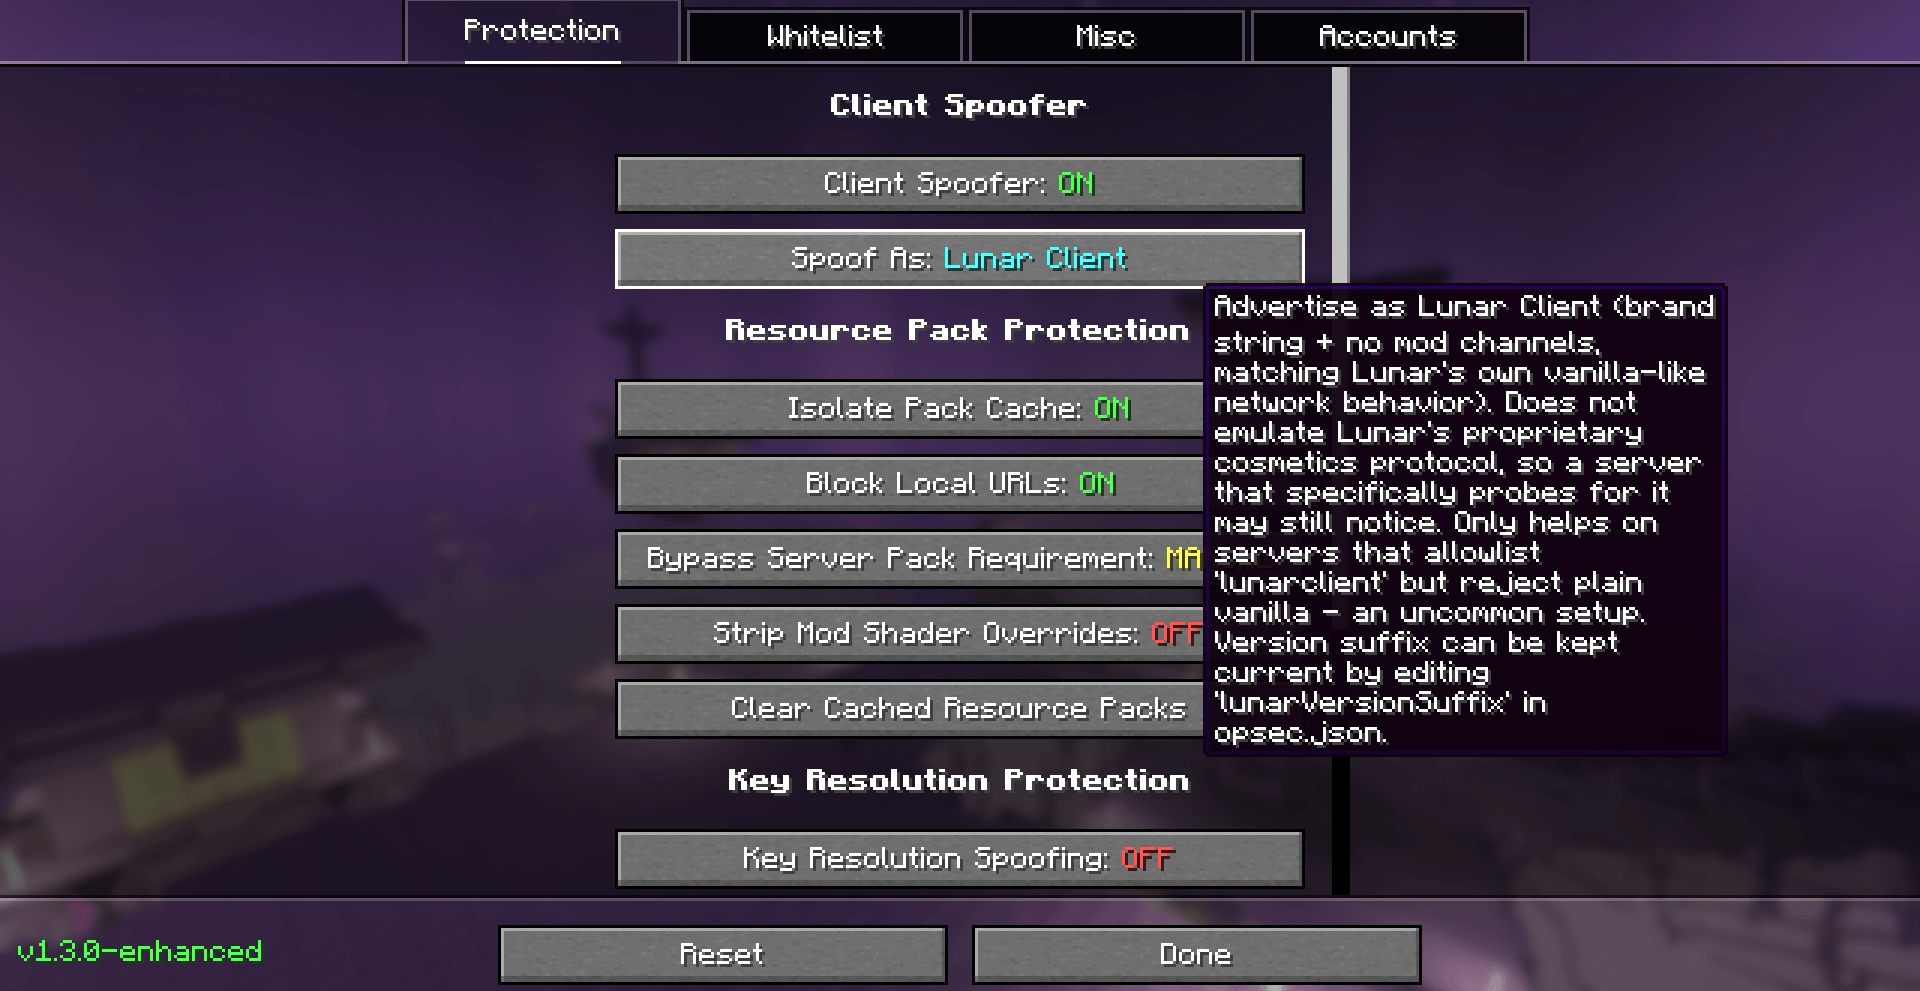
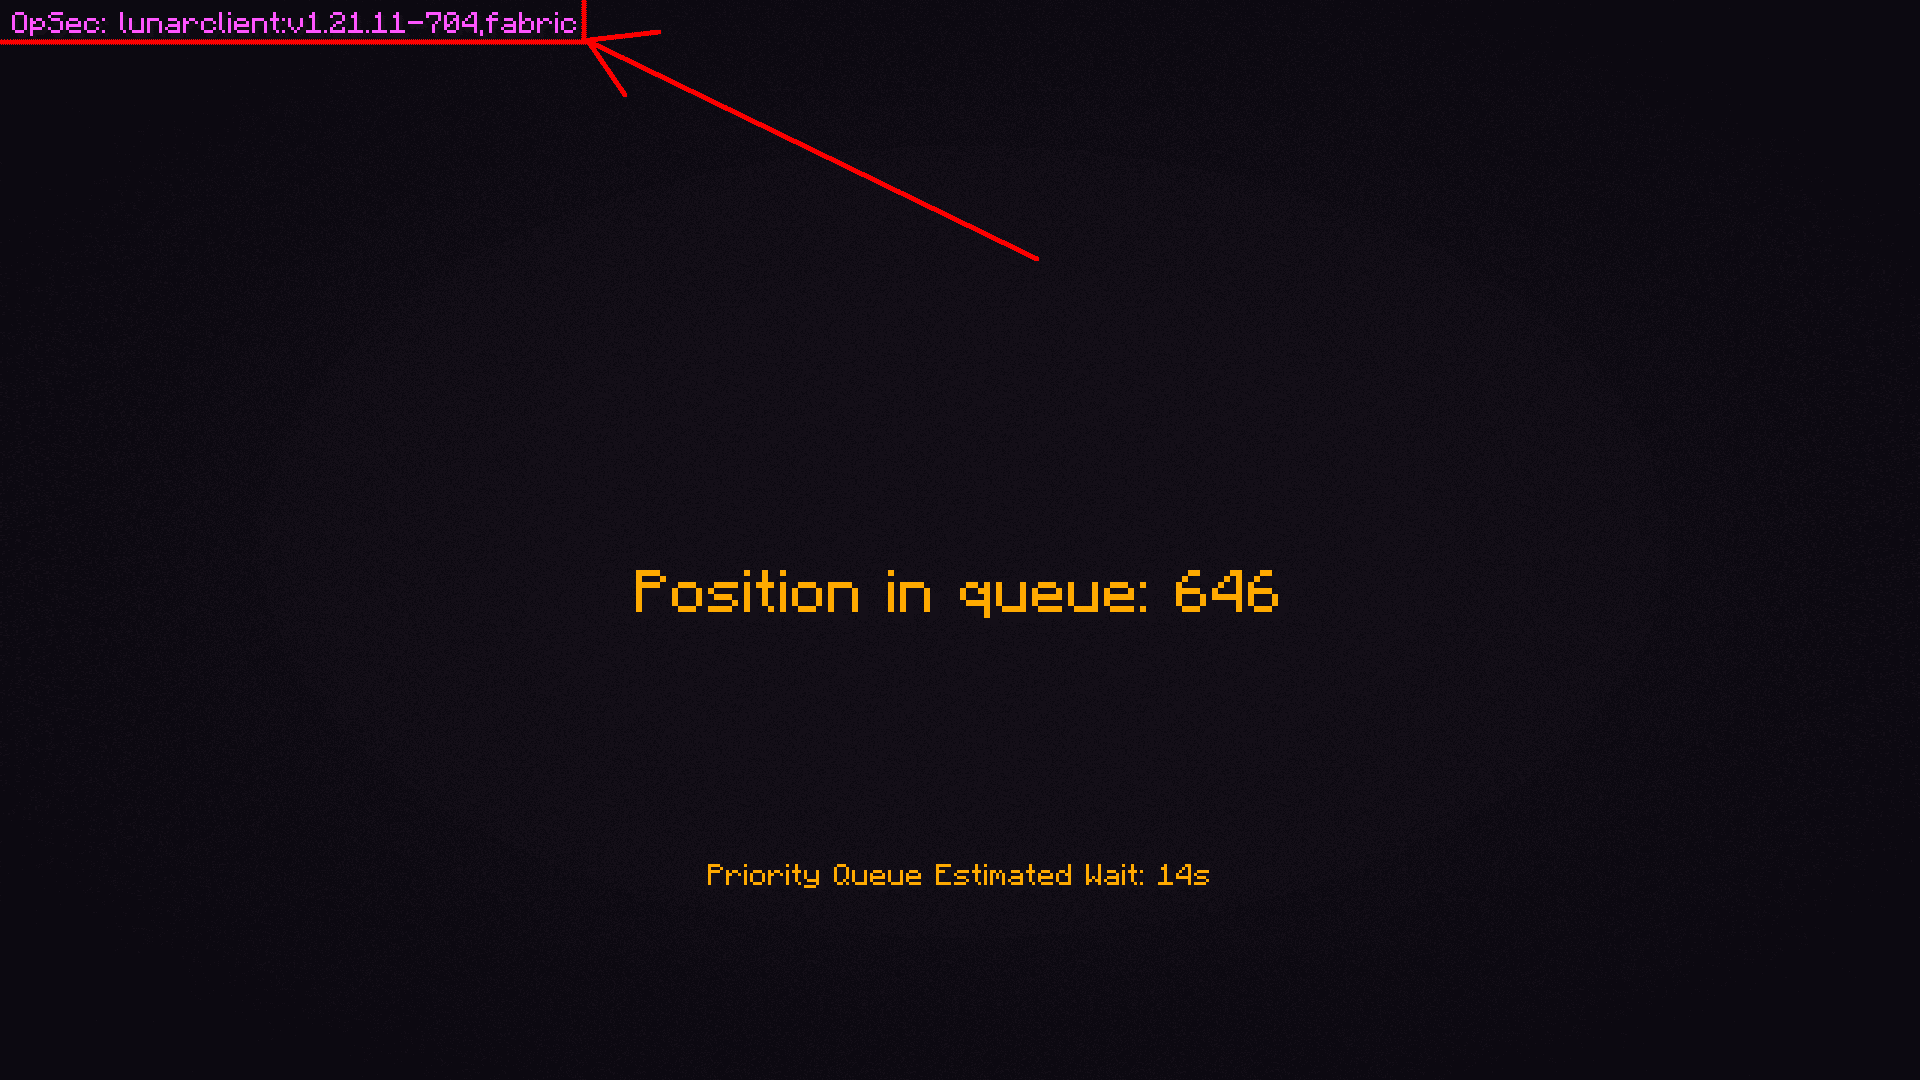
- 客户端伪装器(Client Spoofer) — 伪装成原版(或 Lunar Client / Badlion Client),并阻止其他所有模组的网络通道、按键绑定和翻译键泄露你的模组列表
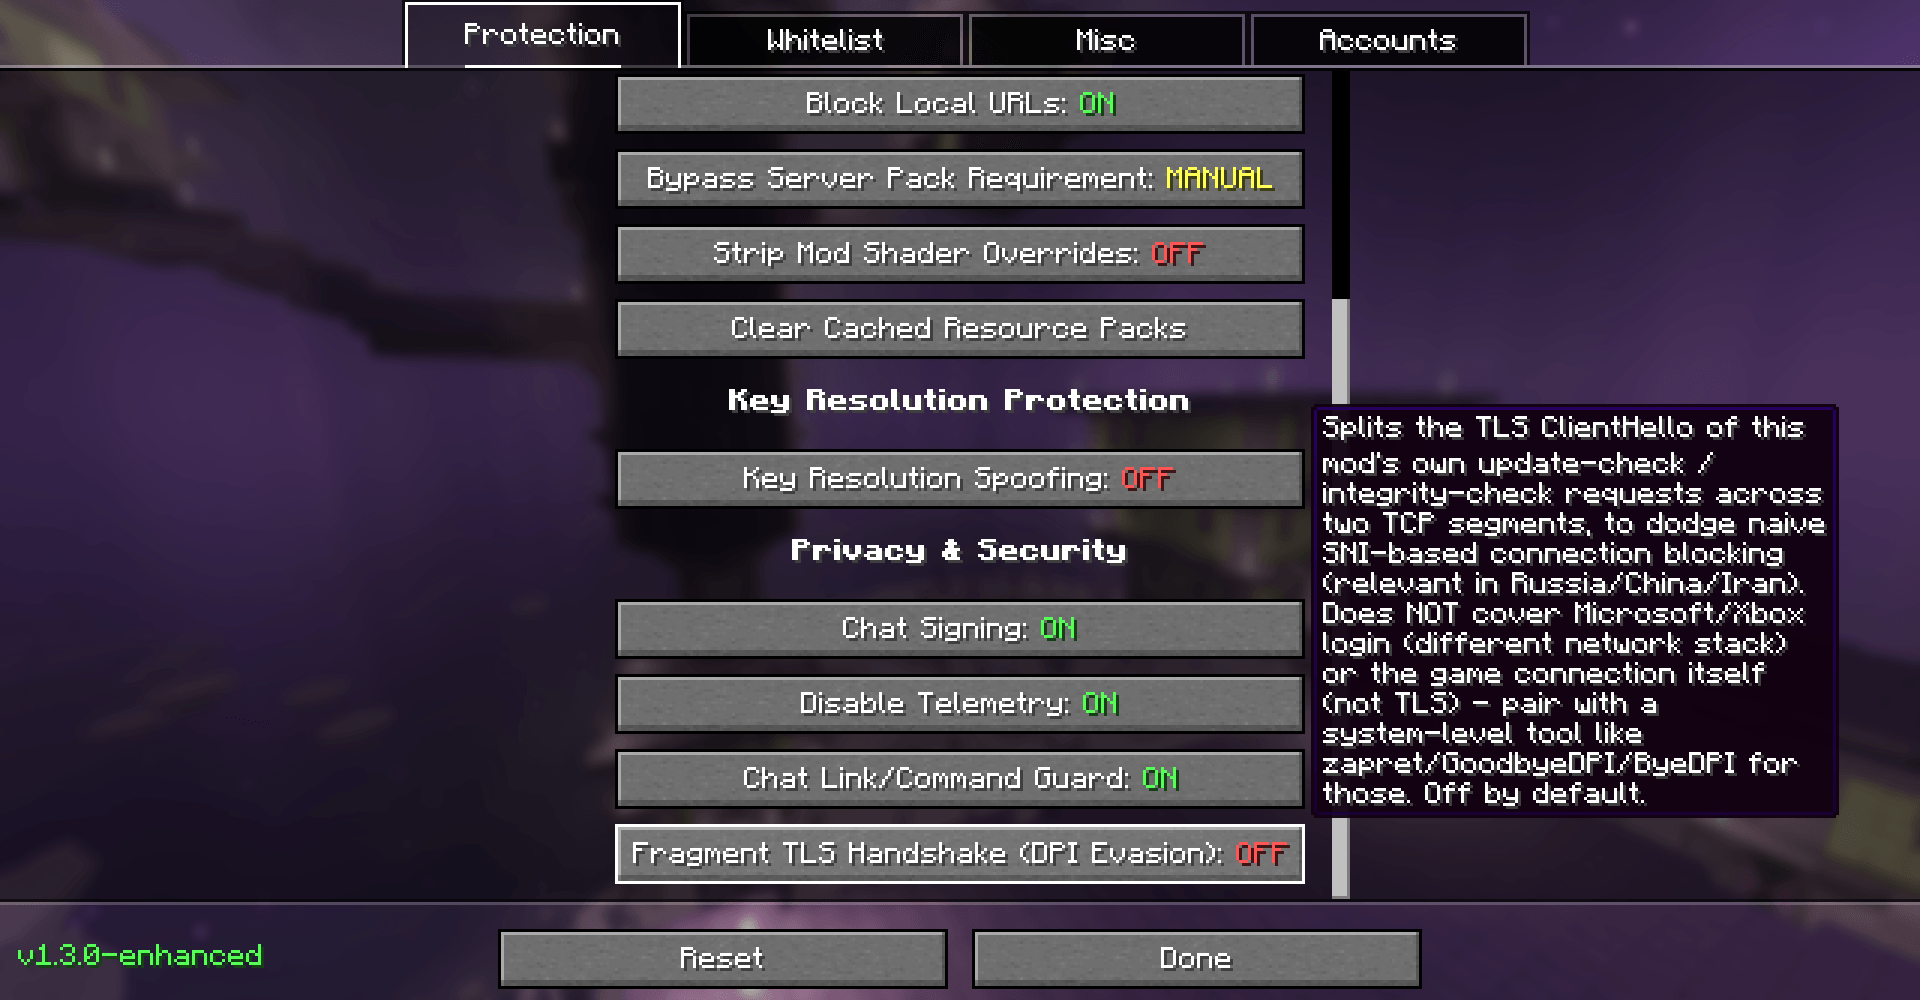
- 按键解析防护(Key Resolution Protection) — 阻止服务器用来探测你安装了哪些模组和按键绑定的告示牌/翻译键漏洞利用
- 资源包指纹识别防护(Resource Pack Fingerprinting) — 按账号(以及按服务器)隔离资源包缓存、阻止本地 URL,并能够在剥离强制服务器资源包的纹理/音效的同时保持聊天翻译正常工作
- 已知资源包与着色器过滤(Known-Pack & Shader Filtering) — 剥离模组注入的资源包标识符,并阻止服务器资源包覆盖其他模组的着色器(用于 GUI 崩溃 / GPU DoS 恶意破坏)
- Meteor 修复(Meteor Fix) — 修补 Meteor Client 损坏的按键解析防御,使其不再自我暴露
- 遥测阻止与聊天签名控制(Telemetry Blocking and Chat Signature Control) — 阻止 Mojang 遥测,并在你不希望消息与账号产生加密关联时剥离聊天消息签名
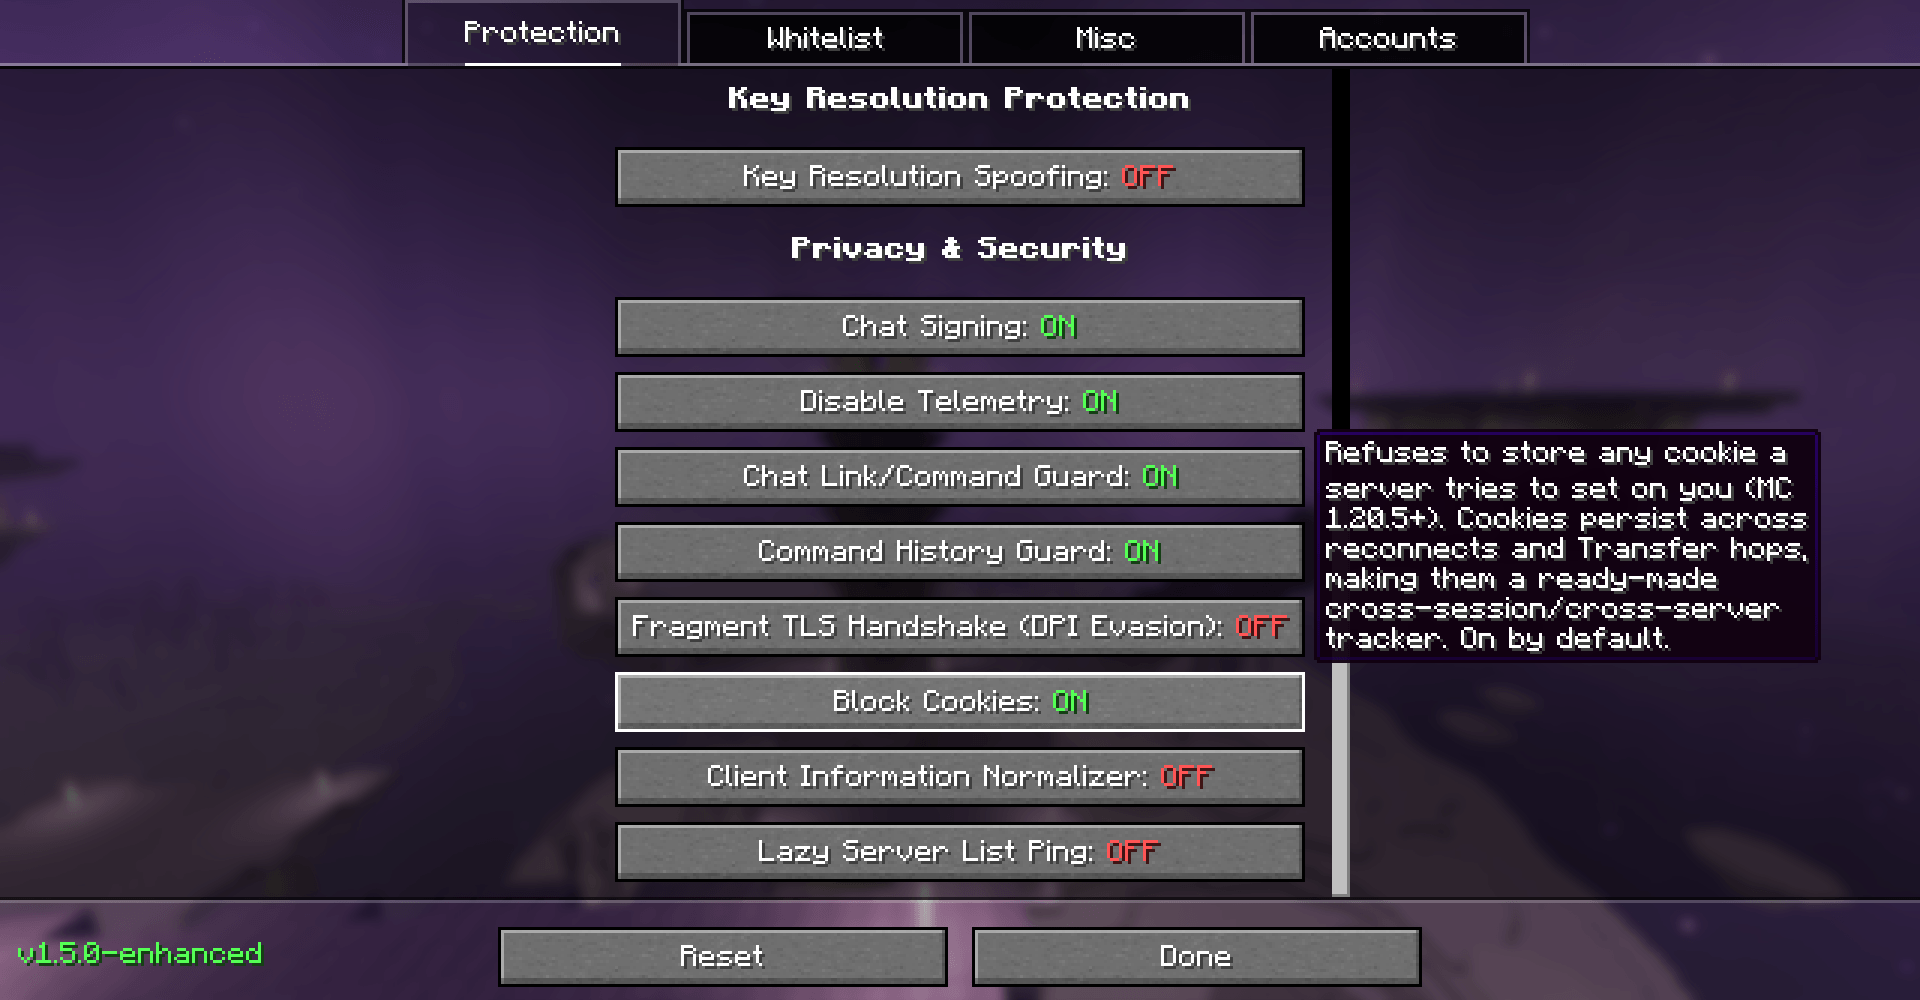
- Cookie 隔离(Cookie Isolation) — 拒绝存储服务器设置的 Cookie(MC 1.20.5+),否则这些 Cookie 会在重连和服务器转移时持续存在,成为一个现成的跨会话追踪器
OpSec Enhanced 新增功能
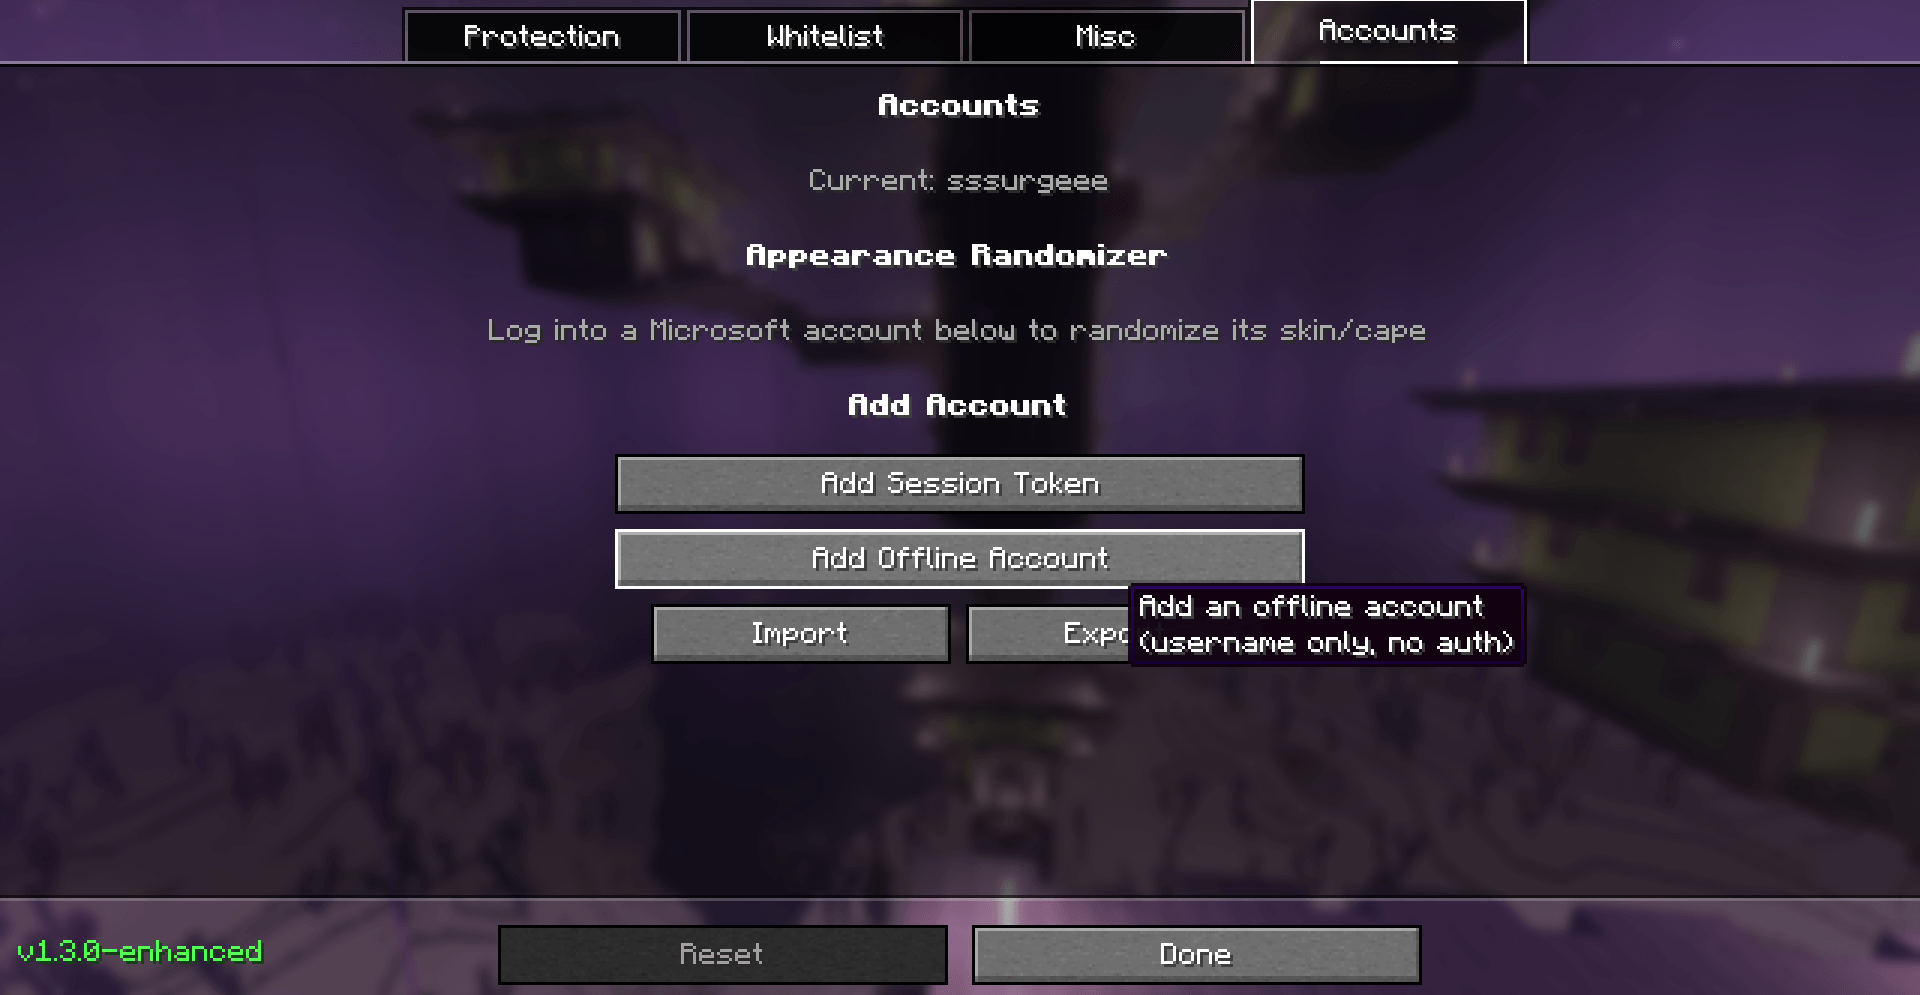
- 加密账号存储(Encrypted Account Storage) — 保存的会话/刷新令牌在静态存储时使用 AES-256-GCM 加密,而非明文
- 皮肤/披风关联警报(Skin/Cape Correlation Alerts) — 当你保存的两个账号共用同一皮肤或披风纹理时发出警告,这是小号被关联到主号的真实途径
- 聊天链接/命令防护(Chat Link/Command Guard) — 在点击聊天/告示牌/书本消息静默复制你的剪贴板或执行命令前弹出确认提示,并对钓鱼形态的链接(原始 IP、punycode、相似字符)进行预警
- DPI 规避(TLS 分片)(DPI Evasion (TLS Fragmentation)) — 将模组自身的更新检查/完整性检查 TLS 握手拆分到多个 TCP 分段,以规避基于 SNI 的简单封锁(在有激进 DPI 过滤的地区很有用)
- 随机化皮肤/披风(Randomize Skin / Cape) — 生成全新的程序化配色皮肤(不涉及第三方网站),并在你实际拥有的披风之间循环切换——如果关联警报标记出两个账号外观相同,这也可兼作修复手段
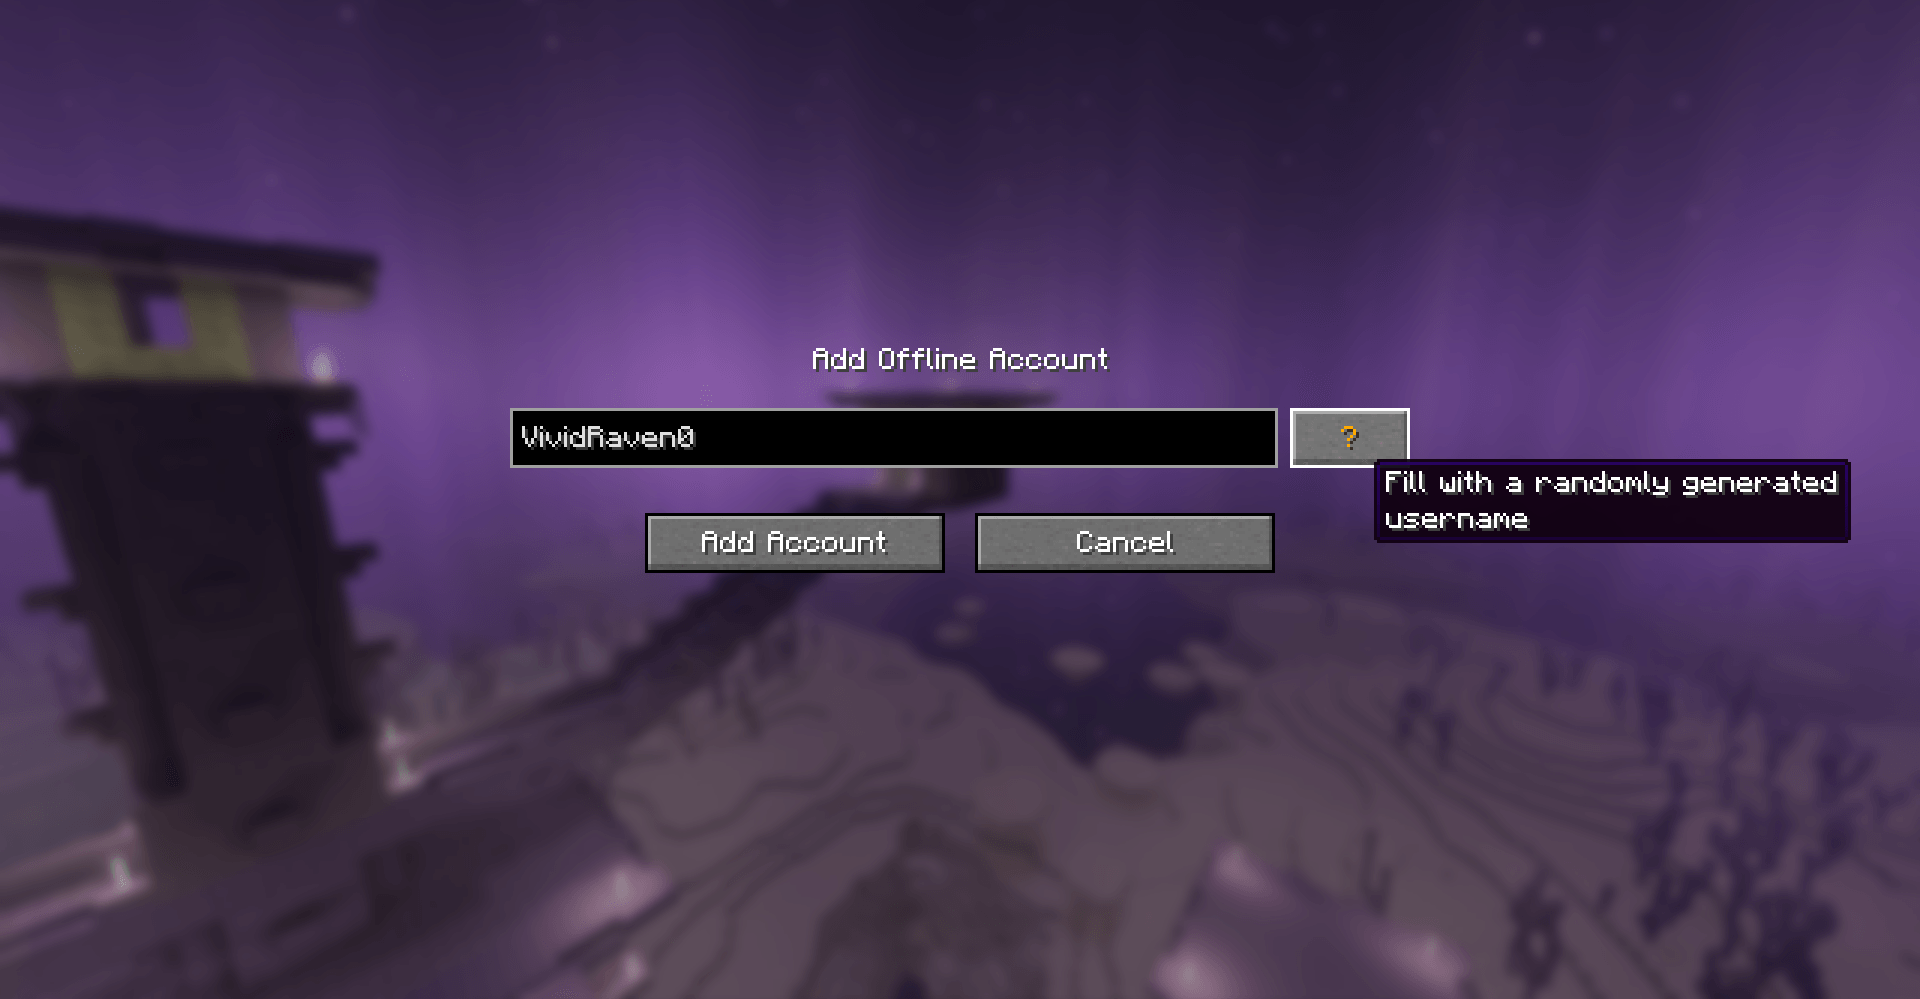
- 随机昵称生成器(Random Nickname Generator) — 添加离线账号时一键填入一个看似合理的用户名
- 按服务器配置文件(Per-Server Profiles) — 保存绑定到特定服务器地址的不同防护/伪装设置,重连时自动应用
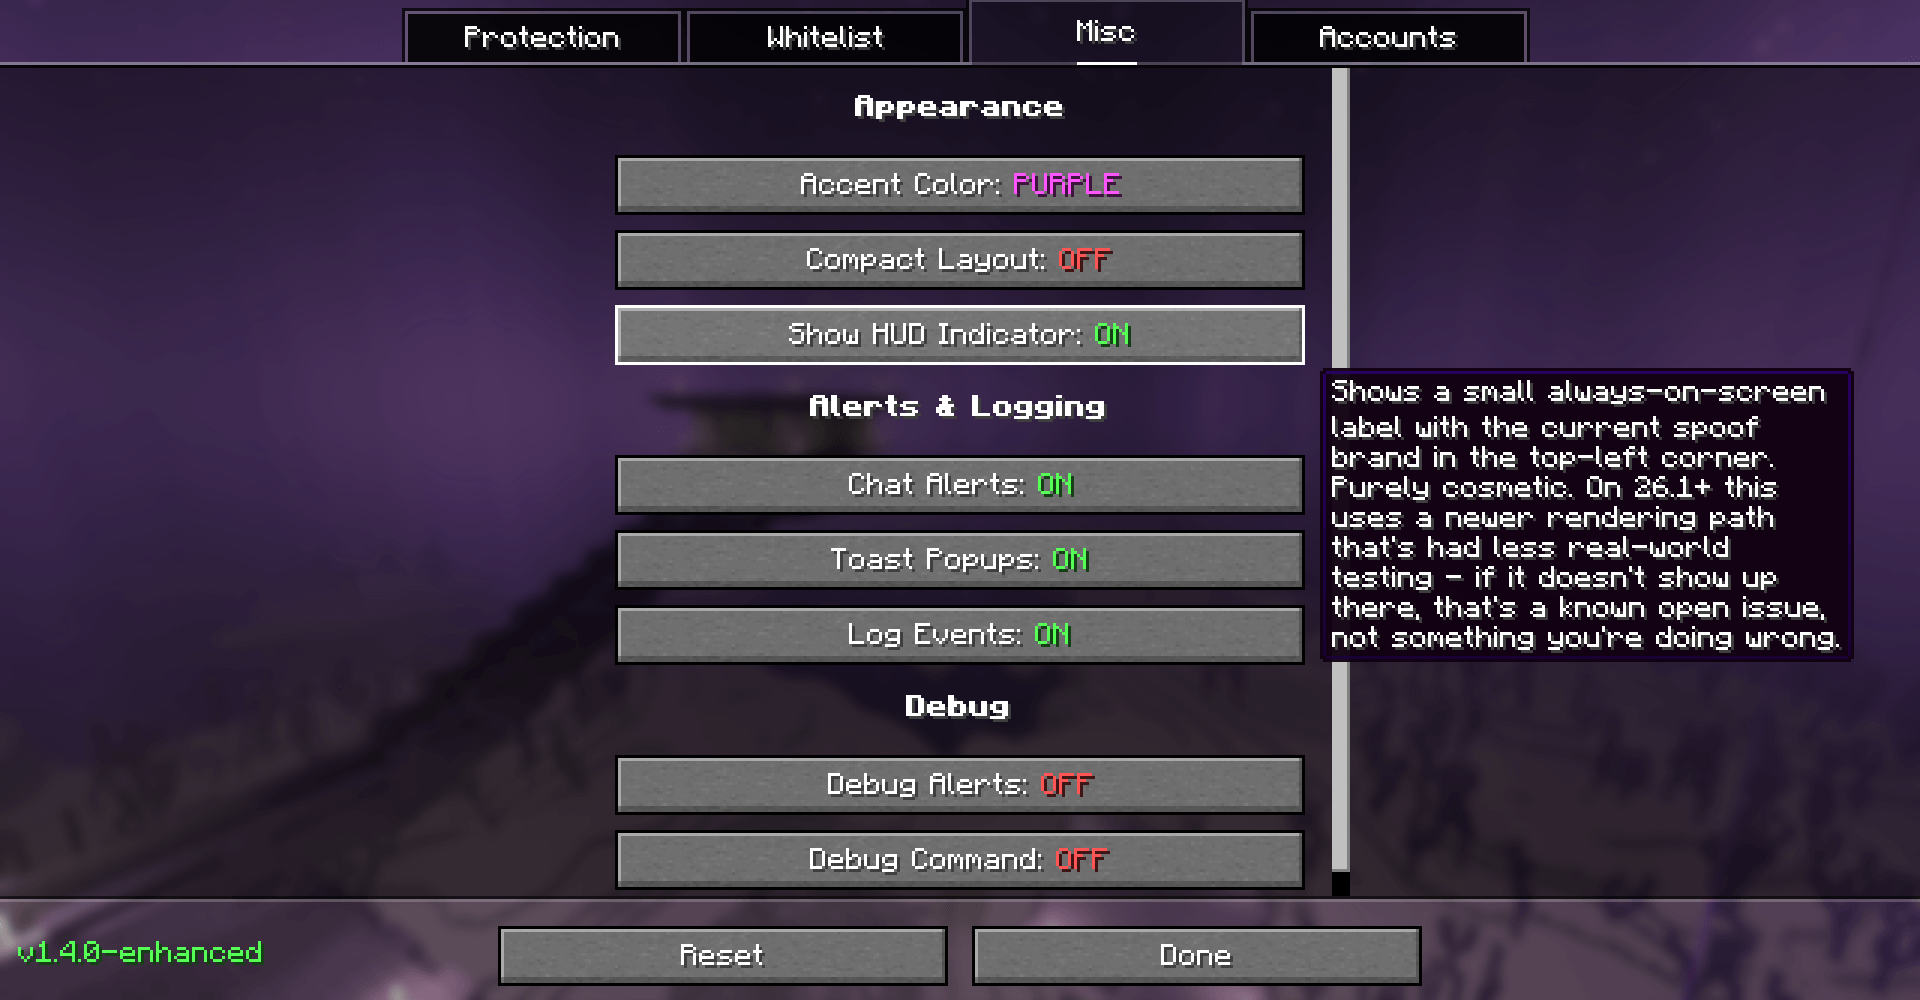
- HUD 指示器与主题(HUD Indicator & Theming) — 可选的屏幕状态标签、强调色,以及设置菜单的紧凑布局选项
- 客户端信息规范化(Client Information Normalizer) — 上报固定的、常见的语言/视距/聊天模式/皮肤层/主手组合,而非你的真实设置,因为这一精确组合本身就是一种指纹
- 清除资源包下载请求头(Scrub Pack Download Headers) — 中和原版在下载服务器资源包时发送的 X-Minecraft-Username/UUID/Version/Pack-Format 和 User-Agent 请求头,即使下载来自第三方 CDN
- 命令历史防护(Command History Guard) — 在 Minecraft 将
/login、/register、/changepassword等参数写入command_history.txt之前将其脱敏 - 退出时自动清除资源包缓存(Auto-Purge Pack Cache On Exit) — 可选的游戏关闭时完全清空已下载资源包缓存,作为按账号隔离之外的额外措施
- 延迟服务器列表 Ping(Lazy Server List Ping) — 阻止多人游戏界面在打开时自动 ping 每个已保存的服务器,否则每次 ping 都是一次未经请求的连接/IP 泄露
- Jar 完整性镜像(Jar Integrity Mirrors) — 如果 Modrinth 没有匹配项,启动完整性检查会依次回退到 GitHub Releases 和 CurseForge,而不是静默跳过
需求
- Minecraft 1.20 – 26.3
- Fabric Loader 0.16.0+(MC 26.1.x 需要 0.18.5+)
- Fabric API
配置
通过多人游戏服务器列表中的 OpSec 按钮打开设置,或通过 Mod Menu(可选——并非硬性依赖)。
免责声明
OpSec 是一款隐私工具,旨在保护玩家免受不受欢迎的客户端指纹识别和追踪。它并非旨在或被鼓励用于绕过服务器规则、规避封禁或获取不公平优势。用户有责任遵守其所连接的任何服务器的规则和服务条款。
致谢
- aurickk/OpSec — 本分支所基于的上游项目
- ExploitPreventer、LiquidBounce、Meteor Client、No Chat Reports — 完整的逐功能来源请参阅 GitHub README
显示 1-12 条,共 12 条
以上为资源接口提供的文件记录。安装时请在客户端确认文件、游戏版本及依赖。
还没有人评论,去客户端里说两句吧。
评论在新手盒子客户端中发表,这里同步展示。