
ExploitPreventer
一个用于防止已知客户端漏洞的Fabric模组。
 查看大图
ExploitPreventer
这是一个 Fabric 模组,用于防止已知的客户端漏洞。
免责声明:使用此模组风险自负。维护者对任何封禁或其他后果概不负责。
如果您对使用这些漏洞的服务器或插件感兴趣,请查看 耻辱堂。
谨防假冒下载
仅从官方 Modrinth 页面下载 ExploitPreventer:https://modrinth.com/mod/exploitpreventer
此模组的假冒或非官方版本可能包含恶意代码。
漏洞
此模组目前针对以下漏洞提供防护:
告示牌翻译漏洞(及其他组件魔法)
链接:https://wurst.wiki/sign_translation_vulnerability
服务器可以诱骗客户端解析翻译键并将解析后的文本发送回服务器。这使得服务器能够获取客户端上安装了哪些模组(通过检查模组特定的翻译键或按键绑定)以及玩家语言等信息。
我们的修复:我们阻止客户端在告示牌和铁砧编辑界面解析翻译键和按键绑定。
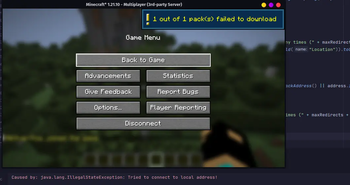
通过资源包发起本地 HTTP 请求
链接:https://alaggydev.github.io/posts/cytooxien/
服务器可以通过发送特制的资源包 URL,强制客户端向任意 IP 发起 HTTP 请求,包括本地服务(例如 http://localhost:8080)。服务器还可以知道请求是否成功,或者响应的 SHA1 哈希是否与特定值匹配。服务器可以利用这一点来检测客户端机器上运行的本地服务(例如路由器、电视、以前用过的 LiquidBounce)。
我们的修复:我们阻止指向本地 IP 的资源包 URL。理想情况下,我们希望像浏览器一样阻止所有没有正确 CORS 头的 HTTP 响应,但这会破坏向后兼容性。
通过资源包进行设备指纹识别
链接:https://alaggydev.github.io/posts/cytooxien/
服务器可以滥用客户端资源包缓存来唯一标识客户端。这使得服务器能够跨多个会话跟踪用户,即使他们更改了用户名或 IP 地址。
我们的修复:每个账户都有自己独立的资源包缓存目录。这样,服务器就无法在不同账户之间关联资源包。
通过插件通道进行模组检测
某些模组会注册插件通道与服务器通信。服务器可以利用这些通道检测客户端上是否存在特定模组。
这种行为是有意为之,也是许多模组正常运作所必需的(例如,模组特定功能、网络通信,或与服务器端插件的兼容性)。
由于这些信息是由模组本身明确暴露的,此模组不会尝试阻止或隐藏插件通道的注册或使用。这样做会破坏模组的合法功能,超出了本项目的范围。
其他模组
还有其他模组尝试做类似的事情。不推荐使用这些模组,因为它们要么在等待我的补丁以便整合到自己的模组中,要么完全由 AI 生成,要么只是我模组的廉价复制品。
遭受死亡威胁
由于本项目的性质——揭露并防范某些服务器所使用的漏洞——我收到了来自感到受到威胁的个人的死亡威胁。这些威胁是严重的,绝不会被忽视。
然而,它们不会阻止我。如果说有什么影响的话,收到死亡威胁只会强化这个项目确实击中了要害。发送这些威胁的人显然希望这些漏洞得以保留,让玩家得不到保护。我将继续维护和改进这个模组,揭露新发现的漏洞,并为玩家的隐私和安全更加努力地战斗。恐吓在这里行不通。
如果您知道任何此类威胁背后的主使,请向有关部门举报。
报告
如果您发现了绕过方法或任何其他客户端漏洞,请在 Discord 上联系 nikoverflow,或发送电子邮件至 nikoverflow007@gmail.com。请附上问题的简要摘要、清晰的分步复现步骤、您使用的 Minecraft 版本以及任何相关的日志或截图。
正在加载版本记录…
正在加载评论…
评论在新手盒子客户端中发表,这里同步展示。